
Enquête cybersécurité
Un compte mobile money est vidé en quelques minutes. Le titulaire n’a donné son mot de passe à personne. Il n’a cliqué sur aucun lien. Son téléphone est toujours dans sa poche.
Alors pourquoi l’argent a-t-il disparu ?
Pendant longtemps, la réponse spontanée a tenu en un mot : piratage.
Le mot rassure presque autant qu’il inquiète. Il donne l’image d’un attaquant derrière un écran, d’une faille informatique, d’un serveur compromis ou d’une application infiltrée. Il suggère aussi, implicitement, la solution : renforcer les serveurs, corriger le code, installer de nouvelles protections.
Mais dans les cas décrits publiquement en Côte d’Ivoire, cette représentation ne correspond pas à ce qui est documenté.
Aucune compromission des systèmes informatiques d’un opérateur ou d’un établissement de mobile money ivoirien n’est publiquement établie dans le document étudié. Les mécanismes rapportés sont ailleurs : dans la manipulation psychologique de la victime, ou dans la prise de contrôle de sa carte SIM. Autrement dit, le problème n’est pas nécessairement celui d’un système informatique qui aurait été « cassé ». Il peut être celui d’une identité qui a été détournée.
Le message arrive avant l’appel
La scène la plus déroutante commence souvent par quelque chose de parfaitement légitime.
Un SMS arrive sur le téléphone. Un code est envoyé.
Quelques secondes plus tard, le téléphone sonne.
À l’autre bout, un interlocuteur se présente comme un agent du service client. Il parle de sécurité, d’une opération inhabituelle, d’une vérification obligatoire ou, parfois, d’une transaction effectuée par erreur.
Le détail qui rend l’arnaque particulièrement efficace est précisément celui que la victime considère comme une preuve.
L’escroc connaît le code qui vient d’arriver.
Le SMS est authentique. Il provient bien du service concerné. Le code est réellement généré par le système. Il ne s’agit donc pas d’un faux message fabriqué par l’attaquant.
Le fraudeur a simplement provoqué son émission.
La victime reçoit alors deux signaux simultanés : un message officiel et un appel qui semble le confirmer. Le cerveau fait naturellement le rapprochement : s’il sait que je viens de recevoir ce code, c’est donc qu’il travaille pour le service.
C’est là que l’attaque réussit.
Le dispositif technique fonctionne. L’application fonctionne. Le serveur fonctionne. Le code est valide.
C’est la confiance de l’utilisateur qui est détournée.
VISUEL : La chaîne de l’ingénierie sociale
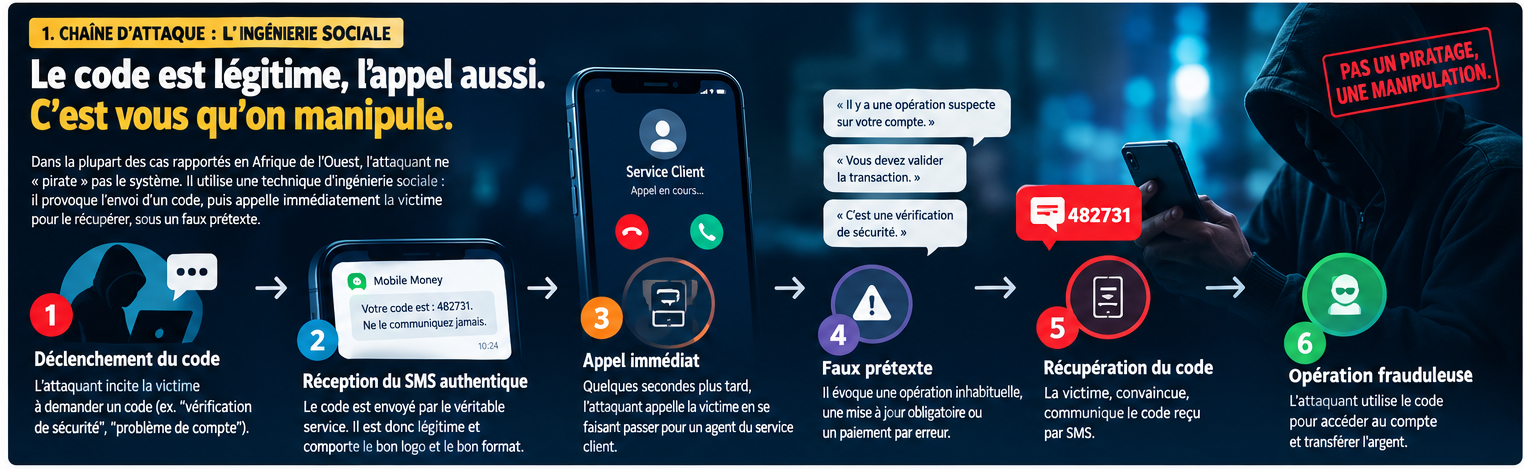
Le point essentiel dans ce schéma : l’attaquant ne fabrique pas nécessairement le facteur d’authentification ; il pousse la victime à le lui remettre.
Le problème commence parfois avant même le premier appel
Pour attaquer un système, il faut d’abord savoir qui attaquer.
Dans les cas décrits, cette phase peut être étonnamment simple.
Les fraudeurs peuvent tester des numéros de téléphone dans une application afin d’identifier ceux qui correspondent à des comptes actifs. Ils disposent alors d’une première information précieuse : derrière tel numéro existe bien un compte.
C’est une forme d’énumération de comptes, un problème classique de conception dans les applications grand public.
À partir de là, l’attaque n’est plus aveugle.
Elle peut devenir ciblée.
Un numéro connu.
Un compte identifié.
Une cible sélectionnée.
Puis un scénario psychologique préparé.
Dans cette architecture, l’attaquant n’a même pas besoin de pénétrer profondément dans le système. Il lui suffit parfois de comprendre comment le système réagit et comment l’utilisateur interprète cette réaction.
C’est une différence fondamentale.
Dans une cyberattaque classique, on cherche souvent à tromper une machine.
Ici, on cherche à faire coopérer involontairement l’être humain avec la machine.
Le deuxième scénario est encore plus préoccupant
Il existe une attaque qui ne demande même pas à la victime de divulguer son code.
Elle s’appelle SIM swap.
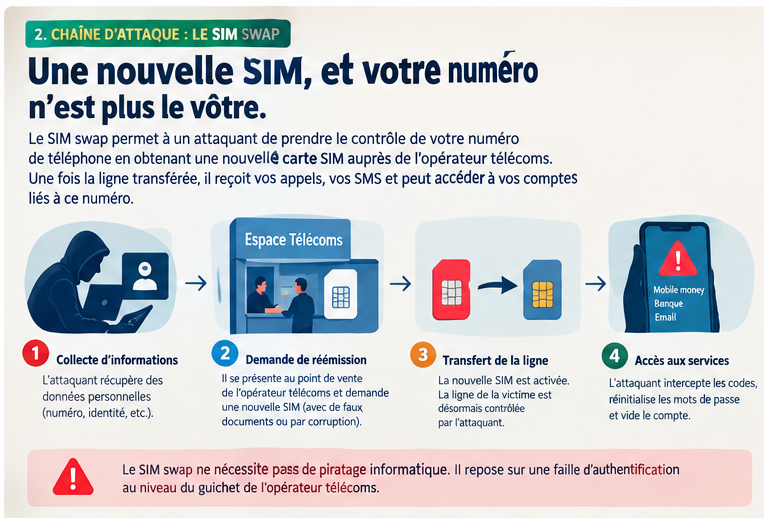
Le principe est simple : l’attaquant obtient une nouvelle carte SIM correspondant au numéro de la victime. Une fois la ligne transférée vers cette nouvelle SIM, le téléphone légitime peut perdre son accès au réseau tandis que l’attaquant récupère les communications destinées au numéro.
À cet instant, le téléphone n’est plus seulement un téléphone.
Il devient la porte d’entrée vers une identité numérique et financière.
Les chaînes d’attaque rapportées suivent plusieurs étapes : repérage d’une cible, collecte d’informations, utilisation de faux documents, réémission de la SIM auprès d’un point de vente, puis prise de contrôle des services rattachés au numéro. Dans certains cas rapportés, des complicités internes sont également évoquées.
Le détail le plus important est celui-ci :
la victime peut n’avoir absolument rien fait.
Elle n’a pas communiqué son OTP.
Elle n’a pas cliqué sur un lien.
Elle n’a pas perdu son téléphone.
Son compte peut pourtant être compromis.
C’est pourquoi le SIM swap constitue un problème architectural beaucoup plus profond qu’une simple escroquerie téléphonique.
VISUEL :
Le paradoxe du mobile money : la finance dépend du réseau télécom
C’est ici que l’affaire devient intéressante pour les architectes cybersécurité.
Un établissement de monnaie électronique peut être soumis à des obligations fortes en matière de sécurité, de protection de la clientèle et de conformité. Mais le mécanisme de confiance qui permet à l’utilisateur de prouver qu’il contrôle son compte repose largement sur un élément extérieur : son numéro de téléphone.
Or ce numéro appartient, techniquement et opérationnellement, à l’univers télécom.
La fintech peut protéger son application.
Elle peut chiffrer ses communications.
Elle peut renforcer ses API.
Elle peut multiplier les contrôles antifraude.
Mais si un tiers réussit à faire réattribuer le numéro à une autre carte SIM, une partie de cette architecture de confiance s’effondre.
C’est ce que le document décrit comme une racine de confiance externalisée : la sécurité du compte financier dépend d’un acteur extérieur au système financier, de ses procédures, de ses points de vente, de ses contrôles d’identité et même du comportement de ses agents.
Autrement dit, le maillon faible n’est pas forcément dans le serveur.
Il peut être au guichet.
Le véritable problème de l’OTP
Dans beaucoup d’architectures, l’OTP envoyé par SMS est encore présenté comme un facteur d’authentification.
Le terme mérite pourtant d’être interrogé.
Un code SMS possède une caractéristique fondamentale : l’utilisateur peut le lire et le répéter.
Dès lors qu’un attaquant parvient à convaincre son interlocuteur de lui transmettre ce code, le mécanisme n’offre plus aucune résistance au phishing vocal.
Le document va plus loin : dans ce contexte, l’OTP SMS fonctionne davantage comme un canal de notification détourné en facteur d’authentification.
La distinction peut sembler sémantique. Elle ne l’est pas.
Un véritable mécanisme d’authentification doit apporter une preuve difficile à transférer à un tiers.
Un code lisible à l’écran puis récitable au téléphone n’apporte pas cette propriété.
VISUEL : Deux modèles de confiance
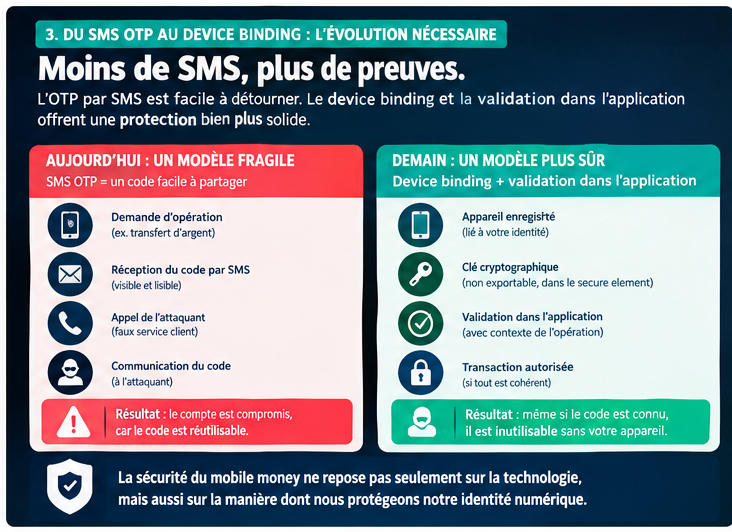
Le changement n’est donc pas seulement technologique.
Il consiste à remplacer une preuve facilement transmissible par une preuve liée à l’appareil et au contexte de l’opération.
Le contrôle qui peut changer la donne : détecter le changement de SIM
Pour les équipes de cybersécurité, une piste apparaît alors avec une logique presque évidente : avant d’autoriser une transaction sensible, vérifier si la SIM vient d’être remplacée.
Le document propose de surveiller notamment les changements associés à l’IMSI et à l’ICCID du numéro.
Le principe est simple.
Si une SIM vient d’être réémise, le risque d’une prise de contrôle frauduleuse augmente brutalement.
Cette information peut être fournie par l’opérateur au travers d’un service dédié de type SIM Swap API, ou être approchée indirectement par la combinaison d’autres signaux comportementaux lorsque l’information opérateur n’est pas disponible.
Mais le contrôle le plus intéressant n’est peut-être pas la détection elle-même.
C’est ce qui vient ensuite.
Le délai de carence.
Après une réémission de SIM, pourquoi permettre immédiatement un transfert inhabituellement élevé ?
Le principe proposé est de suspendre ou de limiter fortement certaines opérations financières pendant une période de 24 à 72 heures.
Ce délai transforme un incident télécom en fenêtre de défense.
La victime qui vient de perdre son réseau dispose alors d’un temps pour constater l’anomalie, contacter son opérateur et sécuriser ses comptes.
Sans ce délai, les deux événements réémission de la SIM et drainage du portefeuille peuvent s’enchaîner en quelques minutes.
Quand les signaux faibles racontent toute l’histoire
Une architecture antifraude n’a pas besoin d’attendre la transaction frauduleuse parfaite.
Elle peut observer la combinaison de plusieurs anomalies.
Un changement de SIM très récent.
Un nouvel appareil.
Un montant exceptionnellement élevé.
Plusieurs nouveaux bénéficiaires créés en quelques minutes.
Un portefeuille presque entièrement vidé.
Pris séparément, chacun de ces événements peut être légitime.
Pris ensemble, ils racontent une autre histoire.
C’est exactement là qu’intervient la détection comportementale.
Le document propose une logique de scoring où plusieurs signaux sont combinés avant de déclencher un blocage ou une authentification renforcée. Les signaux les plus discriminants identifiés sont notamment le changement de SIM récent, le drainage quasi intégral du solde, la multiplication rapide des bénéficiaires et la création récente d’un bénéficiaire.
VISUEL : Carte thermique du risque
Risque faible
Appareil habituel + SIM inchangée + bénéficiaire connu + montant habituel
↓↓↓
Risque intermédiaire
Nouvel appareil + montant inhabituel
↓↓↓
Risque élevé
SIM récemment remplacée + nouvel appareil + nouveau bénéficiaire + sortie massive de fonds
↓↓↓
Action
Blocage / vérification hors bande / confirmation indépendante
Le point de rupture se trouve peut-être chez l’opérateur
C’est probablement la partie la moins visible du problème.
La discussion publique se concentre souvent sur la fintech, son application, ses serveurs et ses mécanismes d’authentification.
Mais dans le cas du SIM swap, une partie décisive de la sécurité se joue ailleurs : dans le processus de réémission de la SIM.
Qui a demandé la nouvelle carte ?
Quel agent a traité la demande ?
Dans quel point de vente ?
À quelle heure ?
Quel document a été présenté ?
Quelle vérification a été effectuée ?
Ces événements doivent être traçables.
Le document insiste notamment sur la nécessité d'une authentification forte au guichet, d’une journalisation nominative des réémissions et d’une détection des comportements atypiques dans le réseau de distribution. Un point de vente dont le nombre de réémissions diverge fortement de celui de ses pairs devient lui-même un indicateur de risque.
La cybersécurité ne se limite donc plus au code.
Elle descend jusqu'au comptoir.
Et pourtant, le phénomène reste mal mesuré
C’est peut-être le problème le plus grave de tous.
On peut protéger un système.
On peut auditer un système.
On peut investir dans un système.
Mais si l’on ne mesure pas correctement les incidents, impossible de savoir si les mesures prises fonctionnent.
Le document relève que les statistiques générales de cybercriminalité disponibles en Côte d’Ivoire progressent : plaintes, dossiers traités et préjudices globaux sont documentés.
Mais ces données regroupent des catégories très différentes : escroqueries en ligne, faux ordres de virement, usurpation d’identité, cyberharcèlement et autres infractions.
La fraude au mobile money et, à l’intérieur de celle-ci, la part du SIM swap, ne sont donc pas isolées avec suffisamment de granularité dans les statistiques publiques citées.
C’est un problème d’ingénierie autant que de gouvernance.
Sans données suffisamment précises, impossible de répondre à des questions pourtant élémentaires :
Quelle proportion des pertes provient d’un SIM swap ?
Combien d’incidents auraient pu être empêchés par un délai de carence ?
Combien de cas impliquent une ingénierie sociale ?
Combien sont liés à des fraudes internes dans les réseaux de distribution ?
Et surtout : qui paie lorsque la victime n’a commis aucune faute ?
Cette dernière question touche directement à la répartition du risque entre l’utilisateur, l’établissement de monnaie électronique, l’opérateur télécom et les distributeurs. Le document souligne que cette répartition n’est pas publiquement établie de manière suffisamment précise.
Le détail que les utilisateurs ignorent souvent
Imaginez un utilisateur dont le téléphone perd soudainement le réseau.
Pas de panne annoncée.
Les personnes autour de lui captent normalement.
Lui, non.
Dans beaucoup de cas, la première réaction sera d’attendre.
Redémarrer.
Changer de pièce.
Vérifier les paramètres.
Attendre encore.
Or, dans le scénario du SIM swap, cette minute perdue peut avoir une valeur financière.
Le document recommande précisément de considérer une perte inexpliquée du réseau comme un signal d’urgence financière, et non comme une simple anomalie technique. L’appel à l’opérateur et au service de mobile money doit alors être réalisé depuis un autre téléphone.
Cette recommandation résume finalement toute l’affaire.
Le mobile money n’est pas seulement un portefeuille sur un téléphone.
C’est une identité financière attachée à une infrastructure télécom.
L’Afrique de l’Ouest a gagné en inclusion financière. Elle doit maintenant gagner en assurance d’identité.
La force du mobile money tient justement à sa simplicité.
Pas de guichet bancaire.
Pas de dossier complexe.
Un téléphone.
Un numéro.
Un code.
Quelques secondes.
C’est précisément cette simplicité qui a permis l’explosion des usages.
Mais elle crée aussi une contrainte structurelle : réduire les frictions revient parfois à réduire les preuves dont dispose le système pour savoir qui se trouve réellement derrière une transaction.
Le numéro de téléphone est public. Il circule. Il peut être partagé. Il peut être réattribué. Sa possession peut être transférée par l’opérateur.
En faire une preuve centrale d’identité financière revient donc à accepter que la sécurité du portefeuille dépende d’un élément dont l’utilisateur ne contrôle pas entièrement le cycle de vie.
Le véritable enjeu n’est donc pas de rendre le mobile money plus compliqué.
Il est de faire en sorte que la sécurité reste suffisamment forte sans reporter toute la responsabilité sur l'utilisateur.
C’est là que le device binding, la validation dans l’application, la détection comportementale, la détection du SIM swap et les délais de carence prennent leur sens.
Le faux débat du « piratage »
Revenons finalement au mot qui a servi de point de départ : piratage.
Dans le sens courant, il signifie presque tout ce qui se passe lorsqu’un compte est vidé sans autorisation.
Dans le langage de la cybersécurité, cette approximation devient dangereuse.
Car si l’on imagine une intrusion dans les serveurs alors que l’attaque réelle passe par l’identité, on va chercher la solution au mauvais endroit.
On va renforcer le mauvais périmètre.
On va financer les mauvais contrôles.
On va mesurer le mauvais risque.
Et pendant ce temps, l’attaque continuera de passer par le téléphone, la SIM, le point de vente, le code et la confiance humaine.
Le document étudié pose donc une thèse centrale qui mérite d’être retenue bien au-delà du cas ivoirien :
le numéro de téléphone doit être considéré comme un identifiant, pas comme une preuve suffisante d’authentification.
Et lorsqu’un système financier transforme ce numéro en clé de contrôle du portefeuille, il doit assumer la conséquence architecturale qui en découle.
La prochaine bataille du mobile money ne sera peut-être pas celle des serveurs.
Elle sera celle de l’identité.
Et sur ce terrain, la question n’est plus seulement de savoir comment empêcher quelqu’un de pirater un système.
La question est beaucoup plus simple et beaucoup plus difficile :
comment être certain que la personne qui contrôle le numéro est encore réellement celle qui possède l’argent ?
N'oubliez pas de nous contacter si vous avez besoin de solutions informatiques pour la gestion de votre activité.